
¿Quién controla a los agentes de IA? IBM presenta nuevas herramientas de seguridad y supervisión
IBM presenta nuevas herramientas para controlar y supervisar agentes de inteligencia artificial en las empresas. Identidad digital, permisos, trazabilidad y control de costes son algunas de las claves para garantizar una automatización segura. Analizamos por qué estas medidas también son importantes para las pymes.
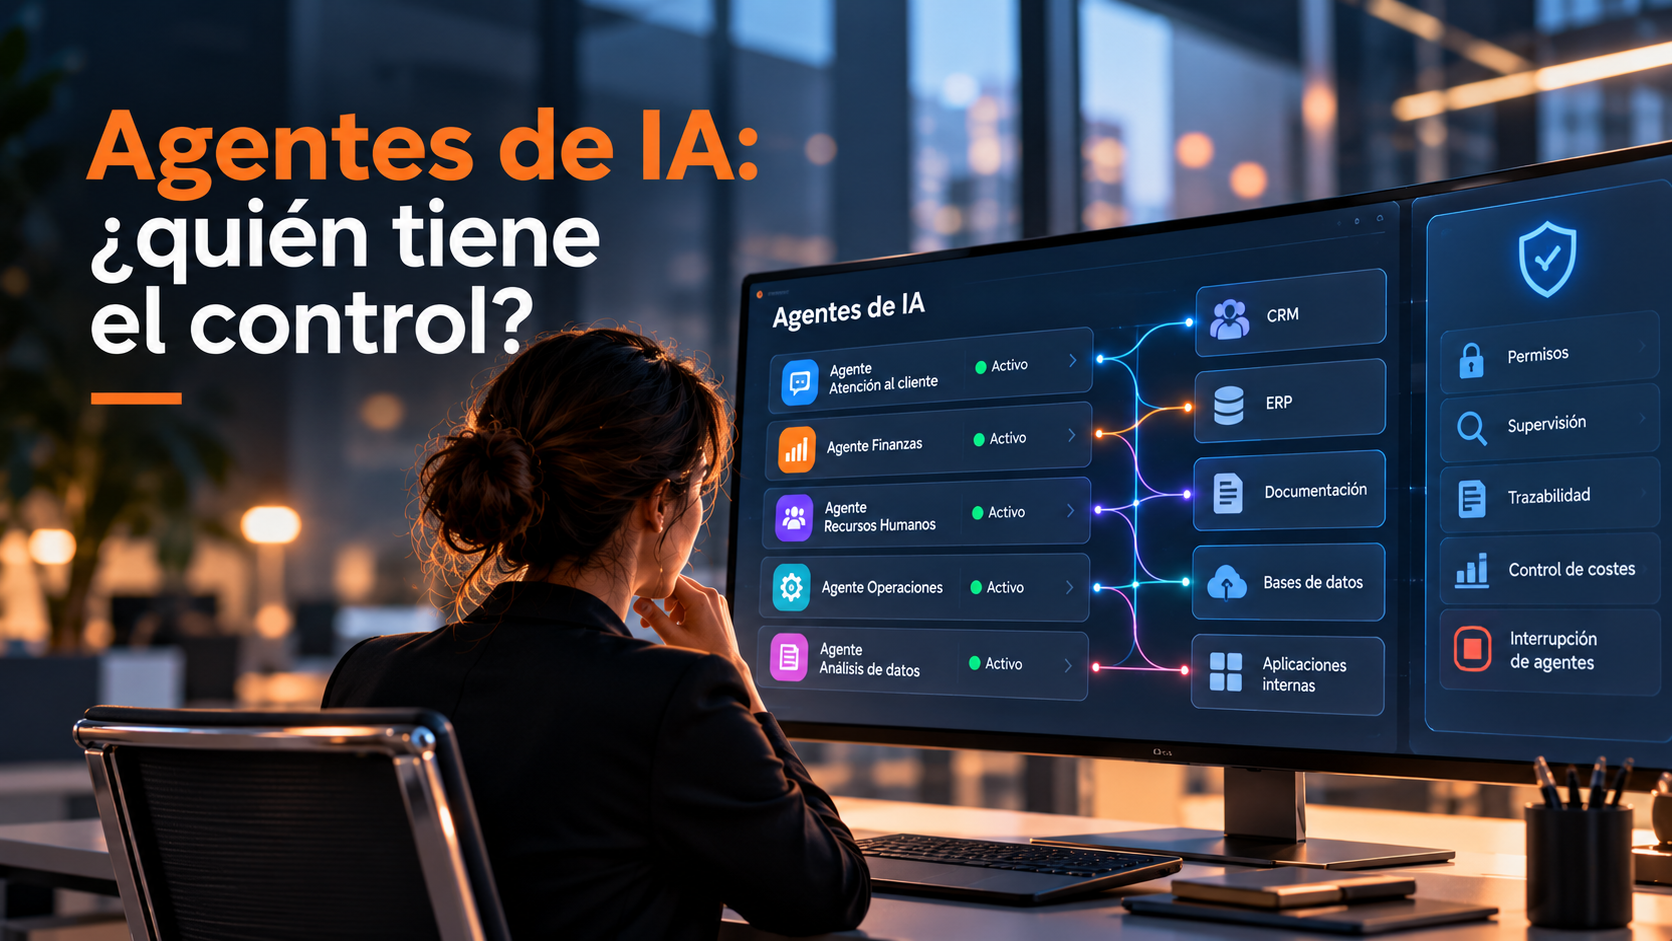
**La inteligencia artificial está evolucionando desde los asistentes que responden preguntas hacia agentes capaces de consultar información, utilizar aplicaciones y ejecutar tareas empresariales. Pero esta mayor autonomía plantea nuevos desafíos: ¿cómo sabemos qué agentes están trabajando, a qué información pueden acceder y quién supervisa sus acciones? IBM acaba de presentar nuevas capacidades para abordar estas cuestiones.**
## De los asistentes de IA a los agentes autónomos
Durante los últimos años, la inteligencia artificial generativa se ha incorporado progresivamente al entorno empresarial.
Muchas organizaciones utilizan asistentes para redactar documentos, analizar información, responder consultas o facilitar determinadas tareas administrativas.
Sin embargo, los agentes de inteligencia artificial permiten avanzar un paso más.
Estos sistemas pueden utilizar herramientas, interactuar con aplicaciones y ejecutar secuencias de acciones para alcanzar un objetivo.
Por ejemplo, una empresa podría disponer de un agente encargado de recibir solicitudes de clientes, consultar información en su CRM y preparar las respuestas correspondientes.
Otro agente podría analizar facturas, extraer información y registrar determinados datos en el sistema administrativo.
Y un tercero podría consultar el inventario para detectar necesidades de reposición.
Estas aplicaciones pueden reducir considerablemente el trabajo manual.
Pero también introducen una cuestión fundamental.
**Si un agente tiene capacidad para actuar sobre los sistemas de una empresa, necesitamos controlar qué puede hacer y bajo qué condiciones.**
## IBM presenta nuevas capacidades para gestionar agentes de IA
El 27 de octubre de 2026, IBM anunció nuevas herramientas de seguridad, identidad y supervisión para agentes de inteligencia artificial durante su evento TechXchange 2026.
La iniciativa combina tecnologías como HashiCorp Vault, Agent Identity y watsonx Orchestrate.
El objetivo es facilitar que las organizaciones puedan identificar sus agentes, controlar sus permisos, supervisar su funcionamiento y evaluar sus resultados.
Las novedades responden a un problema que puede adquirir mayor importancia a medida que las empresas incorporen agentes desarrollados con diferentes herramientas y plataformas.
Porque desarrollar un agente es solo una parte del trabajo.
También es necesario gestionarlo durante todo su ciclo de vida.
## 1. Cada agente necesita una identidad
Imaginemos una empresa con veinte empleados.
Cada uno dispone de su propia cuenta de usuario, con permisos adaptados a sus responsabilidades.
El departamento de administración puede acceder a determinada información financiera, mientras que el equipo comercial utiliza principalmente el CRM.
No tendría sentido que todos los empleados compartieran una única cuenta con acceso ilimitado.
Con los agentes de IA sucede algo parecido.
IBM propone aplicar mecanismos de identidad y autorización que permitan identificar cada agente y establecer quién es su responsable.
Su tecnología Agent Identity permite mantener información sobre el agente, su estado y la autoridad que tiene asignada.
Esto facilita una gestión más estructurada de los sistemas automatizados.
## 2. Limitar el acceso a la información y las herramientas
Identificar a un agente no es suficiente.
También debemos determinar qué puede consultar y qué acciones está autorizado a ejecutar.
Por ejemplo, un agente encargado de gestionar solicitudes comerciales podría necesitar acceso a determinados datos del CRM.
Sin embargo, probablemente no necesite consultar las nóminas de los empleados ni modificar información bancaria.
Aquí entra en juego el principio de mínimo privilegio.
Consiste en conceder a cada usuario, aplicación o agente únicamente los permisos necesarios para realizar su trabajo.
IBM está ampliando las capacidades de HashiCorp Vault para aplicar estos controles a los agentes de inteligencia artificial.
Entre las funciones anunciadas se encuentra la utilización de credenciales de duración limitada, así como la posibilidad de revocar accesos cuando sea necesario.
De esta forma, se busca reducir el riesgo asociado a credenciales excesivamente permisivas o que permanecen activas durante demasiado tiempo.
## 3. Saber qué agentes existen y dónde están trabajando
Otro problema aparece cuando una empresa comienza a utilizar agentes desarrollados en diferentes plataformas.
Un departamento puede crear automatizaciones con una herramienta, mientras que otro utiliza una solución completamente distinta.
Con el tiempo, la organización podría tener numerosos agentes sin disponer de una visión centralizada.
Esto dificulta responder preguntas como:
* ¿Cuántos agentes están activos?
* ¿Qué sistemas utilizan?
* ¿Quién es responsable de cada uno?
* ¿Qué información pueden consultar?
* ¿Siguen siendo necesarios?
* ¿Están funcionando correctamente?
IBM ha anunciado nuevas capacidades de descubrimiento en watsonx Orchestrate, diseñadas para identificar agentes desarrollados en entornos como Amazon Bedrock, Microsoft Foundry y Google Gemini.
Esta funcionalidad se encuentra actualmente en fase de prueba técnica.
Su objetivo es facilitar una visión más completa del ecosistema de agentes de una organización.
## 4. ¿Qué ocurre cuando un agente se comporta de forma inesperada?
Los agentes de inteligencia artificial pueden cometer errores.
Pueden interpretar incorrectamente una instrucción, seleccionar una herramienta inadecuada o intentar ejecutar una acción que no corresponde con su función.
Por eso, las organizaciones necesitan mecanismos que permitan limitar las consecuencias de estos comportamientos.
IBM ha presentado capacidades de aislamiento para ejecutar agentes en entornos separados y reducir las posibilidades de que uno interfiera con otros sistemas.
También ha anunciado mecanismos de interrupción que permiten detener agentes cuando sea necesario.
Estas funciones de aislamiento e interrupción se encuentran en fase de prueba técnica.
Es importante entender que estos mecanismos no garantizan que un agente nunca cometa errores.
Su finalidad es establecer barreras de seguridad y facilitar la respuesta cuando se detecta un problema.
## 5. Evaluar el funcionamiento y controlar los costes
La seguridad no es el único aspecto que debe supervisarse.
También es necesario comprobar que los agentes cumplen correctamente sus funciones.
Un agente puede funcionar bien durante sus primeras pruebas y, posteriormente, ofrecer resultados diferentes cuando cambian los datos, las herramientas o las condiciones de trabajo.
Por ello, IBM incorpora capacidades para evaluar la calidad, precisión y cumplimiento de los agentes.
Además, watsonx Orchestrate permite supervisar el consumo de modelos y tokens.
Este último aspecto resulta especialmente relevante en entornos donde los agentes realizan numerosas consultas o ejecutan procesos complejos.
Un sistema que funciona continuamente puede generar costes significativos si no se establecen límites y mecanismos de seguimiento.
La gestión económica también forma parte de una implantación responsable.
## ¿Por qué es importante para las pequeñas y medianas empresas?
Aunque las soluciones anunciadas por IBM están especialmente orientadas a entornos empresariales complejos, el problema que intentan resolver también afecta a las pymes.
Imaginemos una pequeña empresa que incorpora un agente para consultar información de su ERP.
El sistema puede resultar muy útil para localizar pedidos, comprobar existencias o preparar informes.
Pero antes de ponerlo en funcionamiento deberían definirse algunas cuestiones.
¿Qué información necesita consultar?
¿Puede modificar registros o únicamente leerlos?
¿Quién autoriza las acciones que afectan a información sensible?
¿Cómo se registran sus operaciones?
¿Qué ocurre si falla?
Estas preguntas son importantes incluso cuando solo se utiliza un agente.
No es necesario disponer de una infraestructura compleja para aplicar principios básicos de seguridad.
Por ejemplo, una empresa puede comenzar utilizando accesos de solo lectura, restringiendo las herramientas disponibles y estableciendo autorizaciones humanas para las operaciones críticas.
También conviene registrar las acciones relevantes y revisar periódicamente los permisos concedidos.
**La seguridad debe formar parte del diseño de la automatización, no añadirse únicamente cuando aparece un problema.**
## La importancia de la supervisión humana
Uno de los debates más relevantes alrededor de la IA agéntica es determinar qué decisiones pueden delegarse y cuáles deben permanecer bajo supervisión humana.
No todas las acciones tienen las mismas consecuencias.
Clasificar un correo electrónico o preparar un borrador de informe supone un nivel de riesgo diferente al de aprobar un pago, modificar un contrato o eliminar información empresarial.
Por eso, el nivel de autonomía debería establecerse en función del proceso.
Algunas tareas podrán ejecutarse automáticamente dentro de límites definidos.
Otras requerirán confirmación antes de realizar determinadas operaciones.
Y ciertas decisiones deberán permanecer bajo responsabilidad humana.
El objetivo no es impedir que los agentes trabajen de forma autónoma.
Es garantizar que esa autonomía se ejerza dentro de un marco adecuado de seguridad, responsabilidad y control.
## El siguiente reto de la inteligencia artificial empresarial
La noticia de IBM refleja una evolución importante en el mercado de la inteligencia artificial.
Durante los últimos años, gran parte de la atención se ha centrado en desarrollar modelos más capaces y agentes que puedan realizar tareas cada vez más complejas.
Ahora empieza a adquirir mayor protagonismo otra cuestión: cómo gestionar esos sistemas de forma fiable cuando se integran en el funcionamiento diario de las organizaciones.
Porque una empresa no necesita únicamente agentes que sepan realizar tareas.
Necesita saber cuáles están trabajando, qué permisos tienen, cómo se comportan y qué mecanismos existen para supervisarlos.
Las herramientas anunciadas por IBM buscan responder a estas necesidades, aunque algunas de sus capacidades todavía se encuentran en desarrollo o evaluación técnica.
Y la reflexión es aplicable a cualquier organización, independientemente de su tamaño.
**Cuanta más autonomía concedemos a la inteligencia artificial, mayor debe ser nuestra capacidad para comprender, limitar y supervisar sus acciones.**
La transformación digital no consiste simplemente en automatizar procesos.
Consiste en hacerlo de forma útil, eficiente y segura.
Porque una inteligencia artificial verdaderamente integrada en la empresa no solo debe ser capaz de trabajar.
**También debe ser posible confiar en ella y mantener el control sobre lo que hace.**
